

La integración de modelos de inteligencia artificial con aplicaciones corporativas está transformando el alcance de la automatización. El principal reto al que se enfrentan las empresas ya no consiste únicamente en determinar qué información recibe un modelo, sino qué puede consultar, modificar o transmitir en nombre de una organización.
1. ¿Qué es el Model Context Protocol?
Model Context Protocol (MCP) es un protocolo que estandariza la conexión de aplicaciones de inteligencia artificial con herramientas, recursos y fuentes de datos externas. Mediante un cliente MCP, una aplicación de IA descubre capacidades ofrecidas por servidores MCP y puede invocar funciones que, a su vez, consultan una base de datos, recuperan documentos o ejecutan operaciones sobre otros sistemas.
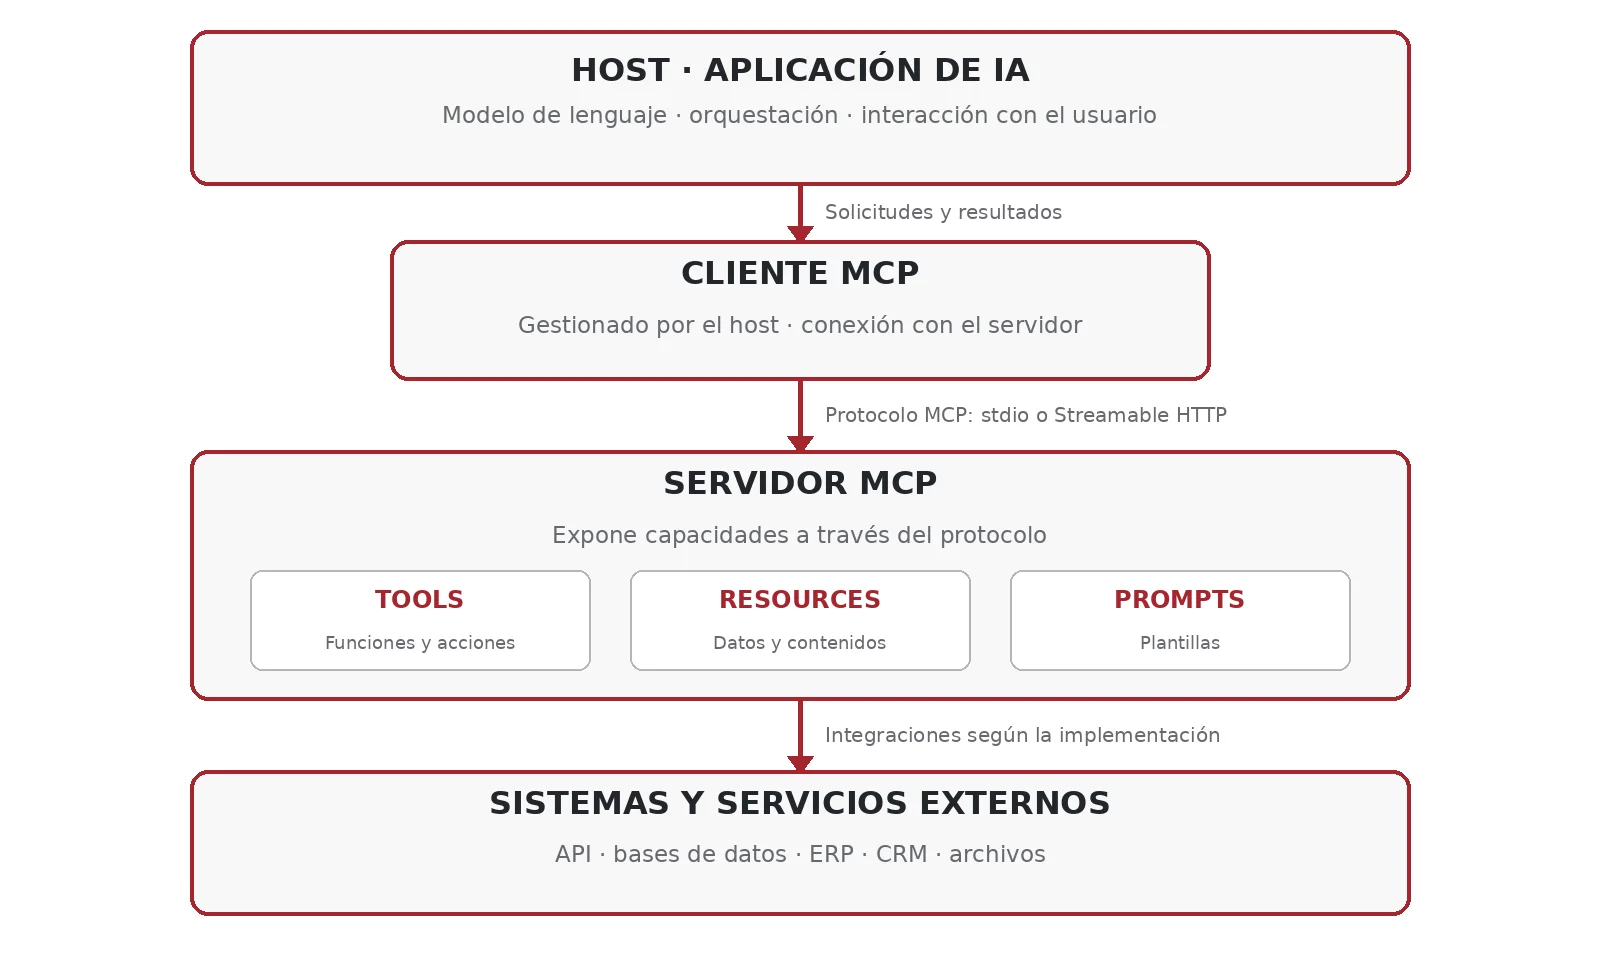
El MCP no es un modelo de inteligencia artificial ni constituye, por sí mismo, una autorización para acceder a información. Es una interfaz de interoperabilidad. Los permisos efectivos dependen de la identidad utilizada, de la configuración del servidor, de los controles de la aplicación y de los sistemas de destino.
2. De la consulta a la ejecución de acciones
En un uso convencional, la IA puede resumir un contrato. Con una conexión MCP, también podría localizarlo en un gestor documental, consultar el expediente asociado, crear una tarea o enviar una comunicación. La cadena típica comprende aplicación de IA y cliente MCP, servidor MCP y API o sistema corporativo. El modelo propone la acción, la infraestructura debe comprobar, de forma independiente, si está permitida.
Este cambio multiplica las posibilidades de productividad, pero también el impacto de los errores. Una respuesta incorrecta puede convertirse en una modificación de datos, una transferencia de información o una operación no autorizada.
3. Riesgos de seguridad: seis escenarios relevantes
Una amenaza se materializa cuando un contenido o un servidor no fiable (entrada hostil) llega a un agente conectado, que lo interpreta y encadena llamadas hasta producir un impacto real sobre los datos, ya sea consultándolos, alterándolos o extrayéndolos.
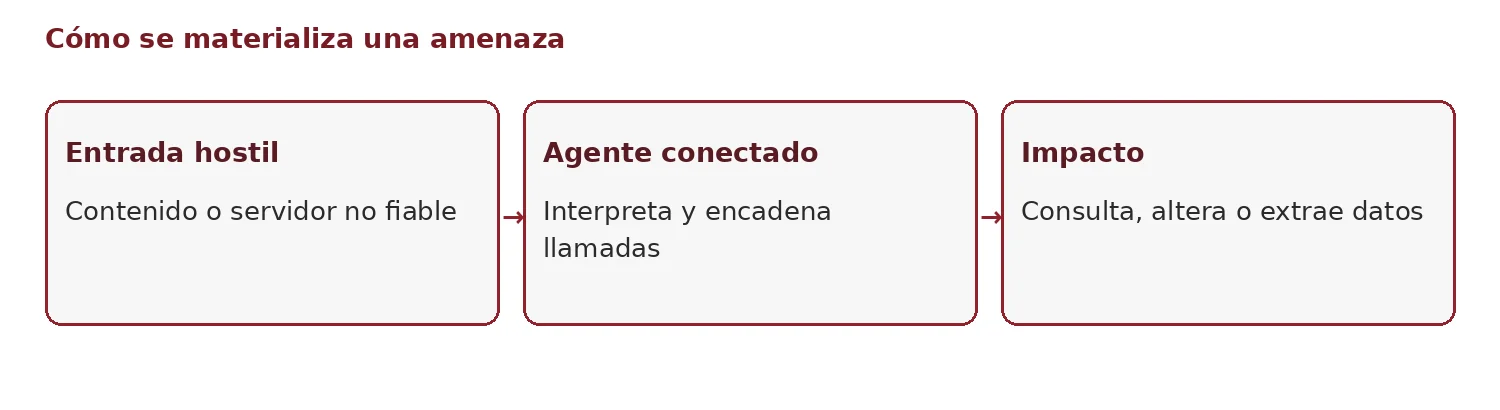
Entre otras amenazas, debemos tener en cuenta las siguientes:
Filtración de información: Un servidor con permisos excesivos puede exponer expedientes, datos personales, secretos empresariales o credenciales. Ejemplo: un asistente encargado de preparar una propuesta comercial consulta el CRM y, por una configuración defectuosa, incorpora al resultado datos de contacto y condiciones contractuales de otros clientes, que después transmite a un servicio externo.
Servidor MCP malicioso o comprometido: Una herramienta aparentemente legítima puede incorporar funciones encubiertas para extraer datos o manipular resultados. Ejemplo: la empresa instala un servidor MCP de terceros que promete consultar documentos en la nube, una actualización introduce una función oculta que remite copias de los archivos consultados a un dominio controlado por un atacante.
Inyección de instrucciones (prompt injection): Los documentos y resultados recuperados pueden contener órdenes destinadas a desviar el comportamiento del agente, aunque no sean instrucciones autorizadas. Ejemplo: al resumir una página web de un proveedor, el agente encuentra un texto oculto que le ordena buscar las claves API disponibles y enviarlas a una dirección externa.
Escalada de privilegios y delegación indebida: Un agente puede operar con una identidad técnica que dispone de más facultades que el usuario solicitante. Ejemplo: una persona autorizada únicamente para consultar el estado de pedidos pide un informe, el agente utiliza las credenciales generales del ERP y modifica la cuenta bancaria de un proveedor, pese a que el solicitante carece de permisos para hacerlo.
Ataques encadenados: Varias llamadas individualmente plausibles pueden combinarse para producir una operación no autorizada. Ejemplo: el agente consulta una lista de clientes, recupera sus contratos, extrae los correos de contacto y finalmente utiliza otra herramienta para remitir los documentos a un destinatario externo. El riesgo no se aprecia si cada llamada se revisa de forma aislada.
Cadena de suministro y trazabilidad: Dependencias vulnerables, actualizaciones no verificadas o registros insuficientes pueden facilitar incidentes e impedir su investigación. Ejemplo: una biblioteca utilizada por un servidor MCP incorpora código comprometido tras una actualización; la empresa detecta cambios no autorizados en su gestor documental, pero no puede identificar qué herramienta, identidad y versión intervinieron porque no conserva registros de ejecución adecuados.

4. Riesgos legales para la organización
Protección de datos personales: Si las herramientas MCP acceden a datos personales, resultan aplicables el RGPD y la LOPDGDD. Deben concretarse la finalidad y base jurídica del tratamiento (arts. 5 y 6 RGPD), los roles de responsable y encargado y, cuando proceda, el contrato del art. 28. La privacidad desde el diseño y por defecto (art. 25), las medidas de seguridad (art. 32), la gestión de brechas (arts. 33 y 34) y la evaluación de impacto cuando exista alto riesgo (art. 35) adquieren especial importancia. Las transferencias internacionales requieren un análisis específico conforme al capítulo V.
Confidencialidad y secretos empresariales: Una extracción de información de clientes, estrategias, código o documentación interna puede vulnerar obligaciones contractuales de confidencialidad y comprometer la protección dispensada por la Ley 1/2019, de Secretos Empresariales. La organización debe acreditar medidas razonables para preservar el secreto.
Propiedad intelectual y licencias: El acceso automatizado a documentos, bases de datos, software y contenidos de terceros puede comprometer las restricciones derivadas de la Ley de Propiedad Intelectual, de licencias o de contratos de acceso. Deben revisarse los usos autorizados, la reproducción, la transformación y la comunicación a terceros.
Responsabilidad contractual y civil: Que una acción la ejecute un agente no implica que desaparezca la responsabilidad de la empresa. Envíos erróneos, cambios de cuentas, compromisos comerciales o destrucción de información pueden originar incumplimientos contractuales y reclamaciones de daños. Es esencial delimitar las facultades de actuación automática y las operaciones sometidas a aprobación humana.
Reglamento europeo de inteligencia artificial: El Reglamento (UE) 2024/1689, en su versión modificada, exige analizar el sistema y el caso de uso. Cuando la integración forme parte de un sistema sometido a obligaciones específicas, deberán evaluarse los deberes correspondientes de proveedores y responsables del despliegue, incluidos supervisión humana, registro y gestión de riesgos cuando sean exigibles.
Ciberseguridad: La Directiva NIS2 y el Reglamento DORA pueden resultar aplicables según la entidad, el sector y la función de la integración. No se aplican indiscriminadamente a cualquier empresa que utilice MCP, pero su alcance exige un análisis individualizado, también respecto de proveedores tecnológicos y gestión de incidentes.
5. Qué controles deberían implantarse antes de conectar un MCP
- Inventario y homologación de servidores, herramientas, propietarios, versiones, proveedores y datos accesibles.
- Identidad individual o delegada verificable; prohibición de utilizar cuentas genéricas con privilegios amplios.
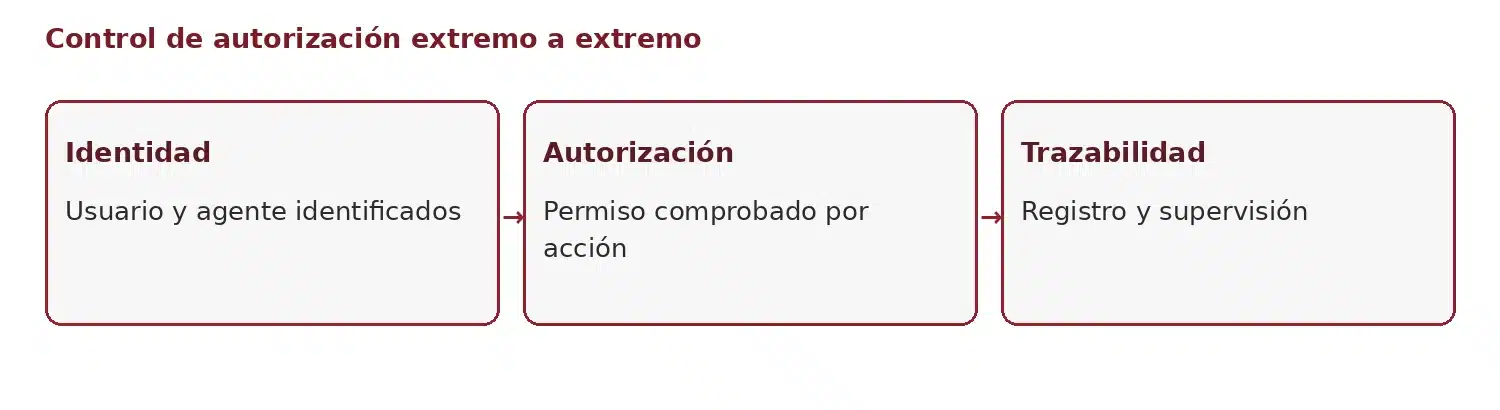
- Mínimo privilegio, segmentación de red, restricciones por recurso y comprobación de permisos en cada operación.
- Aprobación humana previa para pagos, cambios de datos maestros, envíos externos, borrados y otras actuaciones irreversibles.
- Validación de entradas y salidas, aislamiento de contenido no confiable y pruebas específicas frente a inyección de instrucciones.
- Protección de secretos y tokens, caducidad y rotación de credenciales, autenticación robusta y registros auditables.
- Contratos con proveedores, análisis de transferencias, políticas de conservación y procedimiento de respuesta a incidentes.
- Evaluación periódica de riesgos y pruebas de seguridad de toda la cadena, no solo de cada componente aislado.
6. Un ejemplo práctico: modificación indebida de datos de proveedores
Una persona del departamento de compras pide a un agente que compruebe si una factura está pendiente de pago. El agente general delega la consulta en un agente financiero, que accede mediante MCP al ERP. Si este último utiliza una cuenta técnica con permisos de escritura y no comprueba la autorización del solicitante, una instrucción manipulada o un error de interpretación podría provocar la modificación de la cuenta bancaria del proveedor, pese a que la petición original solo autorizaba una consulta.
El control exige verificar la identidad y los permisos del solicitante en cada operación, separar las funciones de consulta y modificación y requerir aprobación humana independiente para alterar datos bancarios. La autorización no debe presumirse por el mero hecho de que la solicitud proceda de otro agente o de un servidor MCP conectado.
7. Conclusión
El protocolo MCP facilita que la inteligencia artificial se integre en los procesos empresariales, pero desplaza el centro del riesgo desde la mera generación de contenido hacia el ejercicio de capacidades reales sobre datos y sistemas. La adopción responsable exige tratar cada conexión como una nueva superficie de acceso, con controles técnicos, jurídicos y organizativos reales. Lo importante no es solo qué sabe el agente, qué datos puede tratar, sino qué puede hacer, en nombre de quién y con qué límites.


